Sensibilisation cybersécurité entreprise : formats efficaces pour former les salariés
Les chiffres sont nets : 59 % des PME ont subi une cyberattaque en douze mois, et 74 % de ces incidents auraient pu être évités par une formation adaptée du personnel. Le problème n’est donc pas un manque de technologies, mais un défaut de réflexe chez ceux qui utilisent les outils au quotidien. Un clic sur un lien piégé, un mot de passe trop simple, une pièce jointe ouverte sans vérification : ces gestes anodins restent la porte d’entrée principale des attaquants. Former les équipes n’est plus une option, c’est une étape obligatoire pour réduire le risque. Encore faut-il choisir le bon format.
Pourquoi les modules e-learning seuls ne suffisent pas ?
Les formations en ligne ont l’avantage de la flexibilité. Un employé peut les suivre à son rythme, sans bloquer une journée entière. Mais ce format présente une limite évidente : il reste passif. Regarder une vidéo ou répondre à un quiz ne crée pas un réflexe en situation réelle. Le cerveau enregistre l’information, mais ne l’active pas sous stress.
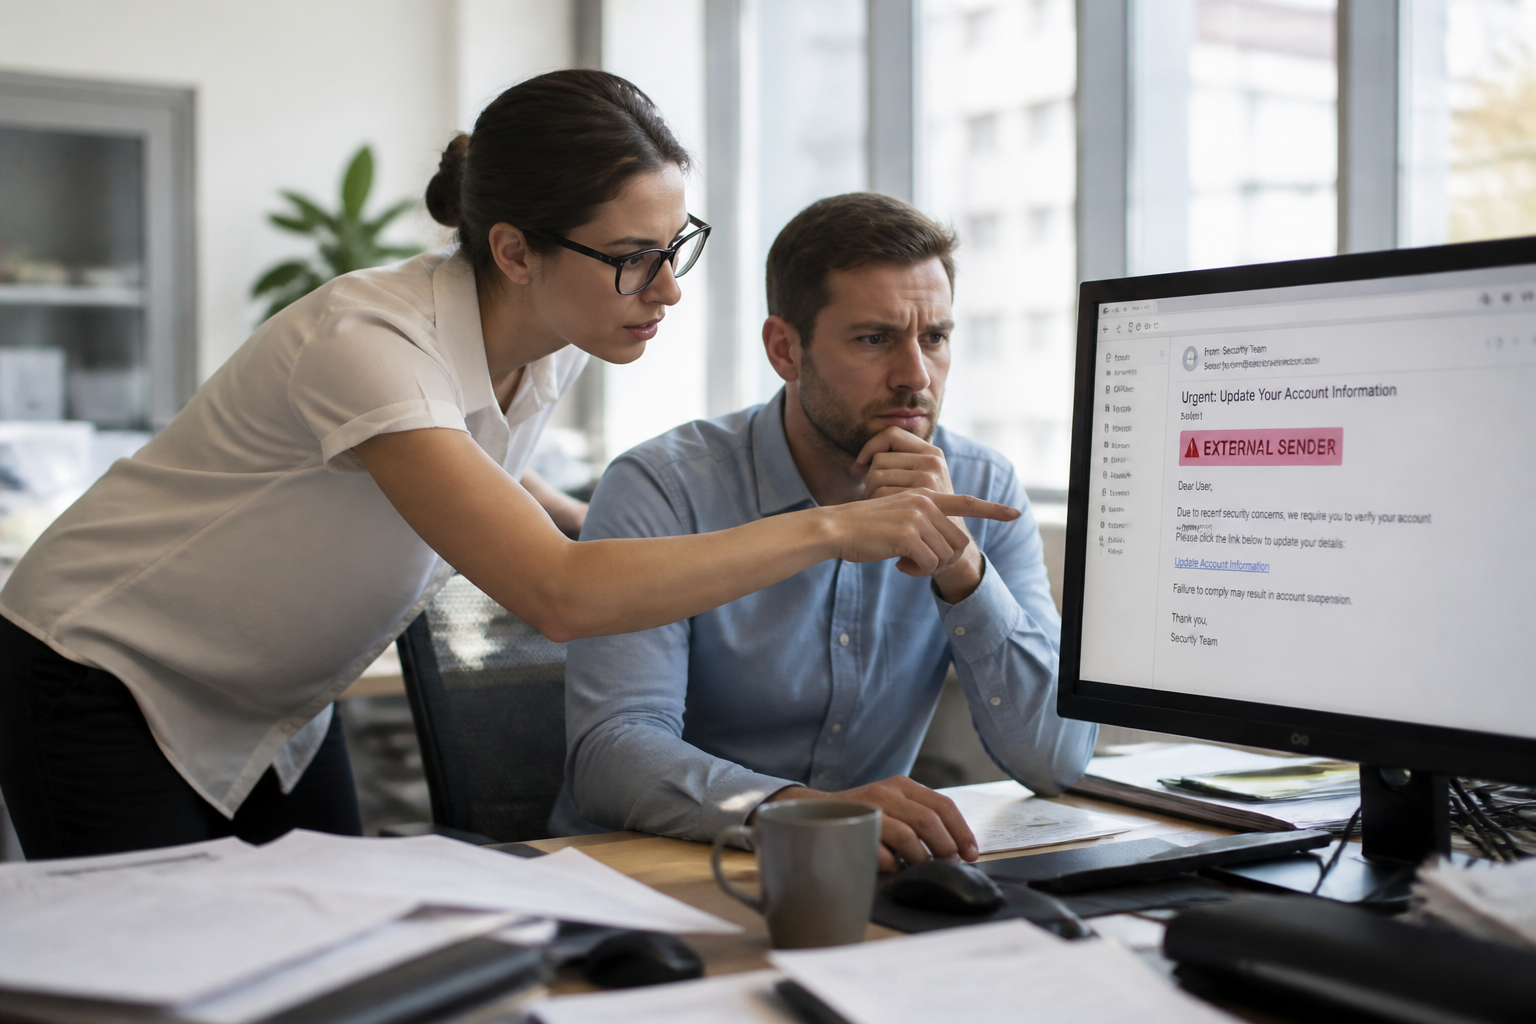
Les attaques par phishing, qui concernent 60 % des entreprises selon le baromètre CESIN 2025, exploitent justement l’automatisme. L’employé reçoit un mail crédible, souvent rédigé avec l’aide d’une IA générative, et clique sans réfléchir. Un module e-learning vu trois mois plus tôt ne suffit pas à contrer ce geste.
Pour être efficace, l’e-learning doit être court, fréquent et intégré dans une routine. Des modules de cinq à dix minutes, renouvelés chaque mois, fonctionnent mieux qu’une formation de deux heures une fois par an. L’important est la répétition, pas la durée.
Comment les simulations de phishing transforment-elles la théorie en réflexe ?
Les campagnes de simulation sont le format le plus concret pour entraîner les équipes. Le principe est simple : l’équipe sécurité ou un prestataire envoie régulièrement de faux emails de phishing aux salariés, sans les prévenir. Ceux qui cliquent reçoivent un retour immédiat et une micro-formation corrective.
L’intérêt est double. D’abord, la mesure : on obtient un taux de clics réel, qui permet de suivre la progression dans le temps. Ensuite, l’apprentissage par l’erreur : avoir cliqué une fois marque plus qu’une leçon théorique. Les fournisseurs comme KnowBe4 proposent des bibliothèques de modèles basés sur des attaques récentes, y compris des variantes utilisant l’IA pour imiter le ton d’un collègue ou d’un fournisseur.
Attention toutefois à ne pas tomber dans le piège inverse : des simulations trop punitives ou trop fréquentes peuvent créer de la méfiance et de la frustration. L’objectif est d’éduquer, pas de piéger. Une simulation par mois, suivie d’un debriefing bienveillant, donne de meilleurs résultats qu’une attaque surprise chaque semaine.
Quels formats interactifs fonctionnent pour les équipes non techniques ?
Les ateliers en groupe, les jeux de rôle et les serious games sont particulièrement adaptés aux collaborateurs qui ne travaillent pas dans l’informatique. Ces formats permettent de mettre en situation sans pression réelle, et de discuter collectivement des bonnes pratiques.
Par exemple, un atelier d’une heure peut simuler une arnaque au président (36 % des attaques recensées) : un animateur joue le rôle du dirigeant et téléphone à un participant du service comptabilité pour demander un virement urgent. La discussion qui suit révèle les indices qui auraient dû alerter : le ton inhabituel, l’absence de validation écrite, l’urgence artificielle.
Les formats ludiques, comme des quiz en équipe ou des chasses au trésor numériques, fonctionnent bien pour les sujets plus larges : mots de passe, mises à jour, navigation sécurisée. L’avantage est de casser la monotonie et de favoriser l’échange entre collègues. Les équipes RH et IT peuvent co-animer ces sessions pour lier sécurité et pratiques métier.
Faut-il privilégier des formations courtes et fréquentes ou des sessions longues ?
La réponse dépend du public et du sujet, mais les données disponibles penchent vers le format court et répété. Une étude de l’ANSSI montre que 74 % des incidents évitables le sont grâce à une formation adéquate, ce qui suppose un suivi régulier, pas une action unique.
Voici une comparaison des deux approches :
| Format | Avantages | Limites |
|---|---|---|
| Modules courts (5-15 min) mensuels | Rétention améliorée, flexibilité, suivi des progrès | Ne couvre pas les sujets complexes en profondeur |
| Sessions longues (2-4 h) semestrielles | Permet des exercices pratiques, discussions approfondies | Fatigue cognitive, risque d’oubli rapide, logistique lourde |
| Simulations de phishing régulières | Mesure concrète, apprentissage par l’erreur | Peut créer de l’anxiété si mal cadré |
| Ateliers en groupe (1 h) trimestriels | Interaction, adaptation au métier, cohésion d’équipe | Nécessite un animateur formé, temps de préparation |
L’idéal est de combiner les deux : des micro-modules e-learning pour les bases et les rappels, et des ateliers en présentiel ou en visio pour les cas concrets et les échanges. Les simulations de phishing servent de fil rouge pour mesurer l’impact réel.
Quelles erreurs fréquentes compromettent l’efficacité des formations ?
Trois erreurs reviennent régulièrement dans les entreprises qui investissent pourtant dans la sensibilisation.
La première est de former tout le monde de la même manière. Un commercial qui reçoit 80 emails par jour n’a pas les mêmes risques qu’un comptable qui manipule des virements, ou qu’un développeur qui gère des accès serveurs. Adapter le contenu au poste et au niveau de risque est indispensable. Une formation générique passe à côté des menaces les plus probables pour chaque métier.
La deuxième est d’oublier le suivi. Beaucoup d’entreprises organisent une session annuelle, puis ne vérifient jamais si les comportements ont changé. Sans évaluation régulière, on ne sait pas si le message est passé. Les outils de simulation et les quiz de rappel permettent de mesurer la progression et de cibler les équipes qui ont besoin d’un renfort.
La troisième est de négliger les nouvelles menaces liées à l’IA. Depuis 2023, l’usage des IA génératives comme ChatGPT ou Copilot en entreprise a créé des vulnérabilités inédites : fuites de données par des employés qui copient-collent des informations confidentielles, shadow AI (utilisation non autorisée d’outils), et attaques par prompt injection. Les formations doivent intégrer ces risques, sous peine d’être obsolètes quelques mois après leur conception.
Quel rythme et quel suivi adopter pour ancrer les bonnes pratiques ?
Il n’existe pas de fréquence unique qui convienne à toutes les structures, mais un schéma se dégage des retours d’expérience.
- Mensuel : envoi d’une simulation de phishing et d’un micro-module (5 minutes) sur un thème précis.
- Trimestriel : atelier en groupe ou serious game d’une heure, avec cas concrets adaptés au secteur.
- Annuel : bilan global des résultats (taux de clics, taux de signalement, quiz de connaissances) et ajustement du plan de formation.
Ce rythme permet de maintenir une vigilance constante sans lasser les équipes. L’important est d’intégrer ces actions dans le planning habituel, par exemple en les liant à des réunions d’équipe ou à des journées dédiées.
Le suivi ne doit pas se limiter aux chiffres. Il est utile de recueillir les retours des participants : quels formats ont été jugés utiles, quels sujets restent flous, quelles situations réelles les ont mis en difficulté. Ces retours permettent d’ajuster le contenu et de montrer que la démarche est collaborative, pas descendante.
Former ou subir : le choix est concret
Les chiffres parlent d’eux-mêmes : près de la moitié des entreprises interrogées par le CESIN ont subi une cyberattaque importante, et 65 % d’entre elles estiment que cela a eu un impact majeur sur leur activité. La formation des équipes n’est pas une dépense accessoire, c’est un investissement direct dans la continuité de l’activité.
Le bon format n’existe pas en soi. Il dépend de la taille de l’entreprise, des métiers présents, du niveau de risque et de la culture interne. Mais une règle s’applique à tous : une formation ponctuelle ne suffit pas. Seule une approche continue, variée et mesurable transforme les salariés en véritables acteurs de la sécurité. Commencez par une simulation de phishing et un atelier court, mesurez les résultats, puis ajustez. Le reste suivra.