Cybersécurité en entreprise : les premières mesures à mettre en place
Vous dirigez une TPE ou une PME et vous avez l'impression que la cybersécurité est un sujet réservé aux grands groupes avec des informaticiens dédiés. Pourtant, les chiffres sont clairs : selon le baromètre CESIN 2024, près d'une entreprise française sur deux a été ciblée par une cyberattaque. Et dans 90 % des cas, l'erreur humaine est en cause. La bonne nouvelle, c'est que les premières mesures à mettre en place sont accessibles, peu coûteuses et ne nécessitent pas de compétences techniques avancées. Voici par quoi commencer concrètement.
Comment évaluer rapidement son niveau de risque cyber ?
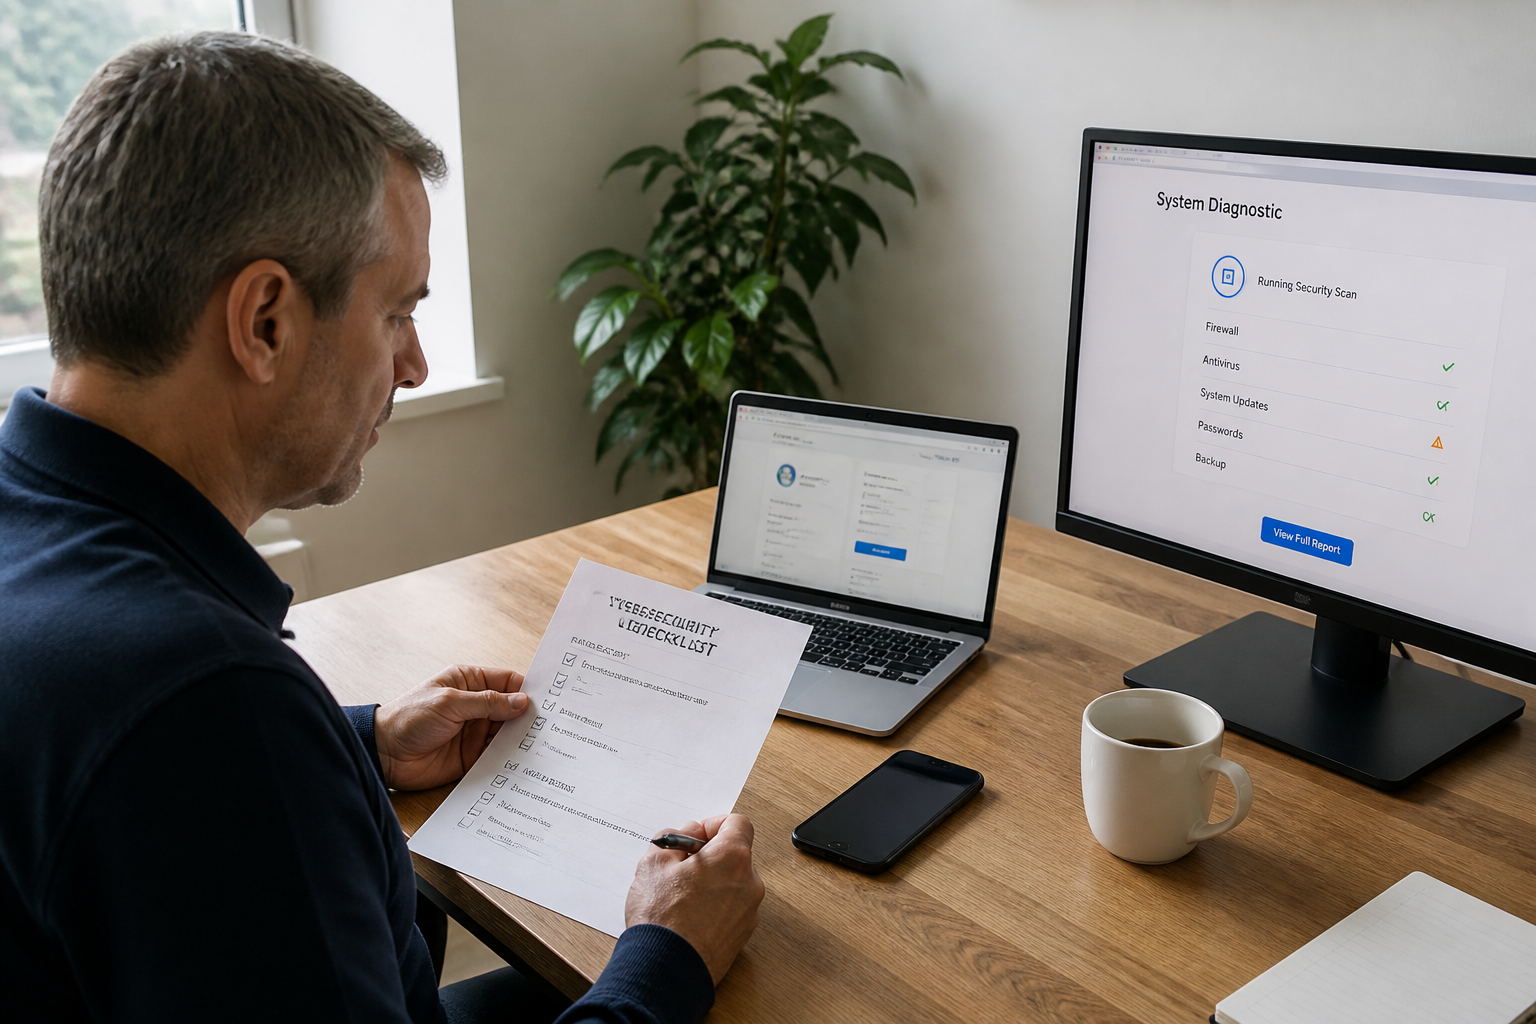
Avant d'agir, il faut savoir où vous en êtes. 78 % des TPE PME se disent insuffisamment préparées ou ignorent tout simplement les risques, selon Cybermalveillance.gouv.fr. Le réflexe à adopter est de réaliser un diagnostic cyber. Il ne s'agit pas d'un audit lourd et coûteux, mais d'un premier état des lieux. France Num propose des outils gratuits comme le diagnostic en ligne de Cybermalveillance.gouv.fr. En 15 minutes, vous obtenez une photo de votre niveau de maturité : mots de passe, mises à jour, sauvegardes, sensibilisation des équipes. Ce diagnostic vous indique les points faibles à traiter en priorité.
Si vous préférez une approche plus structurée, vous pouvez suivre une démarche en quatre phases :
- Phase 1 : le diagnostic pour évaluer votre niveau de maturité actuel.
- Phase 2 : l'analyse de risque pour prioriser les menaces les plus probables (rançongiciel, vol de compte, fuite de données).
- Phase 3 : l'identification des mesures pour chaque risque jugé inacceptable.
- Phase 4 : la mise en œuvre du plan avec un calendrier et un budget minimal.
L'objectif n'est pas de tout sécuriser d'un coup, mais de réduire les risques les plus courants avec un très faible budget.
Quelles sont les mesures techniques à mettre en place en premier ?
Voici les actions concrètes que vous pouvez déployer dès cette semaine, sans recruter un expert.
Mettre à jour tous vos équipements et activer les mises à jour automatiques
La première porte d'entrée pour un pirate, c'est une faille de sécurité connue mais non corrigée. Activez les mises à jour automatiques sur tous vos postes, serveurs, smartphones et même votre box internet. Un équipement non mis à jour est une invitation ouverte aux attaques.
Installer un antivirus et un filtre anti-spam
Un antivirus à jour reste une barrière de base. Complétez-le par un filtre anti-pourriel (anti-spam) sur votre messagerie. La plupart des solutions professionnelles intègrent déjà ces fonctionnalités. Vérifiez que le filtre contre l'hameçonnage de votre navigateur est activé.
Verrouiller l'accès à tous les appareils
Chaque ordinateur, tablette et téléphone professionnel doit être protégé par un mot de passe ou un code PIN. C'est une mesure simple qui bloque un accès physique non autorisé. Ne négligez pas les postes partagés ou ceux utilisés par des stagiaires.
Utiliser un compte utilisateur, pas administrateur
Pour les tâches quotidiennes (messagerie, navigation, traitement de texte), utilisez un compte utilisateur standard, pas un compte administrateur. Si un virus ou un rançongiciel s'installe via un compte administrateur, il a accès à tout le système. Avec un compte utilisateur, ses dégâts sont limités.
Comment sensibiliser ses équipes sans les former pendant des heures ?
Puisque 90 % des cyberattaques sont dues à une erreur humaine, la sensibilisation est votre meilleur bouclier. Pas besoin de formations longues et coûteuses. Voici les réflexes à inculquer en priorité.
Adopter des mots de passe robustes et différents pour chaque service
Un mot de passe comme "Motdepasse123" ou "NomDeSociete2024" est cracké en quelques secondes. Exigez des mots de passe d'au moins 12 caractères, mêlant majuscules, minuscules, chiffres et symboles. Surtout, interdisez la réutilisation du même mot de passe pour plusieurs services. Utilisez un gestionnaire de mots de passe pour que vos équipes n'aient pas à les mémoriser.
Ne pas ouvrir les messages suspects
Apprenez à vos collaborateurs à repérer un email d'hameçonnage : expéditeur inconnu ou usurpé (banque, administration, fournisseur), faute d'orthographe, urgence à agir, demande de mot de passe ou de virement. Un seul clic sur un lien malveillant peut déclencher un rançongiciel qui chiffre toutes vos données.
Vérifier les liens et les pièces jointes
Avant de cliquer sur un lien, passez la souris dessus pour voir l'adresse réelle. Un caractère changé (ex : "arnaque.com" au lieu de "banque.com") peut vous rediriger vers un site pirate. Pour les pièces jointes, méfiez-vous des extensions comme .exe, .zip ou .docm. Si vous n'attendez pas ce fichier, ne l'ouvrez pas.
Ne jamais brancher une clé USB trouvée par hasard
C'est un classique des tests de pénétration : une clé USB laissée dans un parking peut contenir un programme malveillant qui s'installe automatiquement dès qu'on la branche. Sensibilisez vos équipes à ne jamais connecter un périphérique inconnu.
Une action de sensibilisation gratuite et rapide existe : SensCyber, proposé par cybermalveillance.gouv.fr. En une heure, vos équipes peuvent acquérir les bons réflexes sans avoir à suivre une formation lourde.
Quels outils gratuits ou peu coûteux utiliser pour se protéger ?
Vous n'avez pas besoin d'investir des milliers d'euros. Voici une sélection de ressources accessibles.
| Outil / Ressource | Type | Coût | À quoi ça sert |
|---|---|---|---|
| Diagnostic Cybermalveillance.gouv.fr | Diagnostic en ligne | Gratuit | Évaluer votre niveau de maturité cyber en 15 minutes |
| SensCyber | E-sensibilisation | Gratuit | Former vos équipes aux bonnes pratiques |
| MesServicesCyber | Plateforme de ressources | Gratuit | Accéder à des guides, modèles et services publics |
| Antivirus gratuit (Avast, Bitdefender, Kaspersky) | Logiciel | Gratuit (version de base) | Protection contre les virus et malwares |
| Gestionnaire de mots de passe (Bitwarden, KeePass) | Logiciel | Gratuit (version personnelle) | Stocker et générer des mots de passe forts |
| Sauvegarde cloud automatique | Service | Quelques euros/mois | Protéger vos données contre un rançongiciel |
La plateforme MesServicesCyber, pilotée par l'État, recense tous les services et ressources publics disponibles. C'est un bon point de départ pour ne pas se perdre.
Quelles erreurs courantes éviter quand on débute ?
Voici les pièges dans lesquels tombent le plus souvent les TPE PME.
- Penser qu'on est trop petit pour être attaqué. C'est faux : les cybercriminels ciblent massivement les petites structures, car elles sont moins protégées. Un rançongiciel peut vous coûter des milliers d'euros et paralyser votre activité pendant des jours.
- Négliger les sauvegardes. Sans sauvegarde régulière et testée, une attaque par rançongiciel vous laisse sans recours. Sauvegardez vos données critiques sur un support déconnecté (disque dur externe débranché ou cloud) et vérifiez que la restauration fonctionne.
- Utiliser le même mot de passe partout. Un seul compte compromis (fournisseur, client, messagerie) peut donner accès à l'ensemble de vos services.
- Ne pas avoir de procédure de réaction. 7 entreprises sur 10 n'ont aucun plan en cas d'attaque. En cas d'incident, chaque minute compte. Préparez une fiche simple : qui contacter (votre prestataire informatique, Cybermalveillance.gouv.fr, votre assurance), comment isoler la machine infectée, quels mots de passe changer en urgence.
- Oublier les accès distants et le télétravail. Si vos collaborateurs se connectent depuis leur domicile, vérifiez que leur connexion est sécurisée (VPN, mise à jour du poste, antivirus). Un poste personnel non protégé est une porte ouverte sur votre réseau.
Comment choisir entre une solution gratuite et un prestataire payant ?
Tout dépend de votre temps et de votre niveau de risque. Si vous êtes une micro-entreprise avec peu de données sensibles, les outils gratuits (diagnostic, sensibilisation, antivirus, gestionnaire de mots de passe) suffisent largement pour les premières mesures. Si vous traitez des données clients, des fichiers comptables ou des contrats, investir dans un prestataire spécialisé en cybersécurité pour TPE PME peut être un bon plan. Il vous accompagnera sur l'analyse de risque, le plan de sécurisation et la réaction en cas d'incident. Le coût est souvent bien inférieur à celui d'une attaque réussie.
Un dernier conseil : ne cherchez pas à tout faire en une semaine. Commencez par le diagnostic, activez les mises à jour automatiques, installez un antivirus, et sensibilisez vos équipes aux emails suspects. Ces trois actions vous protègent déjà contre la majorité des attaques courantes. Le reste viendra ensuite, étape par étape.